 电脑恢复下载
 首页
 资讯
电脑中毒文件被加密了-先断网再看后缀
桌面上的文件全变成 .lockbit 这种后缀,还多了一个 readme.txt,里面写着要比特币。这种场面一年能碰上好几次,第一件事不是找解密工具,是拔网线。
01断网别关机
勒索病毒加密完之后,有些家族会继续在内网横向移动,找共享盘、找数据库。拔网线、关 Wi-Fi,能挡住这一步。
别关机。内存里可能还有密钥的痕迹,关机就没了。也别重启,有些病毒的重启脚本会把剩下的文件补完。
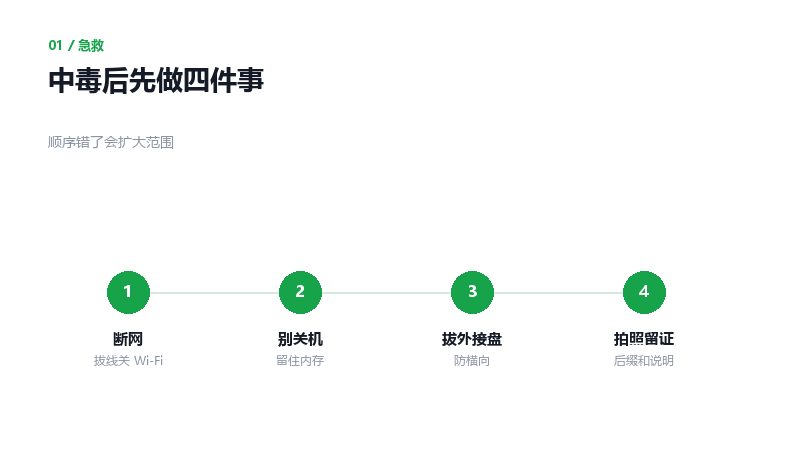
中毒之后先做四件事
如果连着移动硬盘、U 盘、NAS,先拔掉。加密程序会沿着盘符一个个跑,插着的都跑不掉。
02看后缀认家族
加密后的文件通常带一个固定后缀,比如 .lockbit、.phobos、.mallox。这个后缀就是家族的签名。
桌面上的说明文件也要看,里面一般写着家族名、联系邮箱、要多少赎金。这些信息是判断能不能解密的关键。
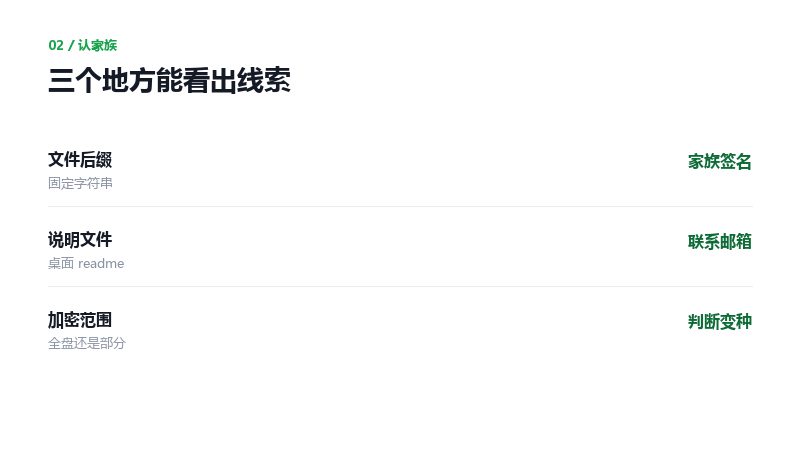
几个常见家族的共同点
把后缀和说明文件拍照记下来。重装系统之前一定要记,装完就找不到样本了。
03别付赎金的原因
付了不一定给密钥。有些团伙收了钱就消失,有些给了密钥也解不开,因为加密过程中断过。
付钱还会被标记成「愿意付」的目标,同一伙人过几个月可能再来一次。这条产业链上,付款记录本身就是资产。
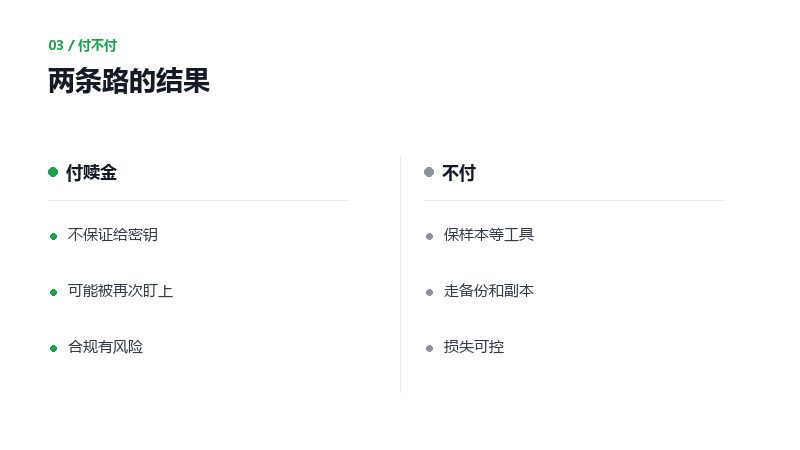
付钱和不付钱的两条路
从执法机构的角度,付赎金也可能涉及合规问题。公司环境里,这一步要走法务,不是 IT 能定的。
04先保住还能保的东西
卷影副本:有些病毒会先删副本,但没删干净的还有。命令行敲 vssadmin list shadows,有就赶紧导出来。
备份:离线备份、网盘历史版本,先确认没被加密。网盘同步的要注意,本地加密的文件可能已经同步上去了。
内存镜像:公司环境可以让 IT 做一份内存镜像,里面可能有密钥。个人用户做不了,跳过这一步。
05解密工具有没有用
| 看到的后缀 | 常见家族 | 免费解密 | 建议 |
|---|---|---|---|
| .lockbit | LockBit | 部分旧版本有 | 先查工具版本 |
| .phobos | Phobos | 少数版本有 | 留样本等更新 |
| .mallox | Mallox | 基本没有 | 走备份 |
| 一串随机字符 | 多数为新变种 | 没有 | 保镜像再等 |
后缀可以改,别只看后缀就下结论。把说明文件和样本一起提交给安全厂商的免费检测渠道更准。
免费解密工具来自几个方向:安全厂商的公开工具、执法机构收缴密钥后发布的解密器、研究人员逆推出的漏洞。能不能用,取决于家族和版本。
同一个家族,不同批次的加密算法可能改过。工具支持旧版本,不代表支持你中的这个。
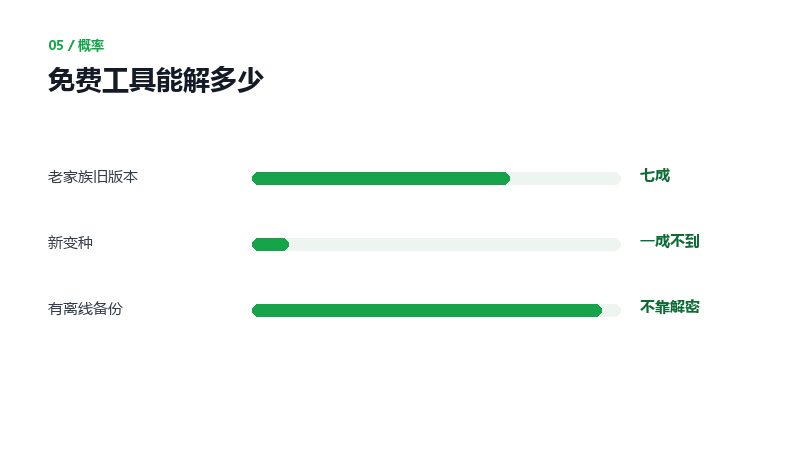
免费工具的实际覆盖面
提交样本的时候,把加密后的文件、说明文件、后缀一起打包。安全厂商的免费检测渠道一般两三天回,能解会告诉你工具名。
06还有几个疑问
重装系统能清干净吗
能,但要先备份样本和加密后的文件。重装会清掉病毒,也会清掉可能存在的密钥痕迹,之后想解密就没材料了。
文件还能恢复出加密前的版本吗
很难。加密是逐块覆盖写入,原内容被替换掉了。除非有备份或者卷影副本,否则恢复软件也捞不回明文。
断网、别关机、别付钱。看后缀认家族,有免费解密工具的先试,没有就保住镜像和副本,等工具更新。