 电脑恢复下载
 首页
 资讯
电脑中毒文件被加密_先看后缀再决定付不付
桌面上的文件全变成了奇怪的后缀,还多了一个文本文档,里面写着要付多少比特币。这种场面一年能遇到好几次。第一句话我总是先问:网断了吗。
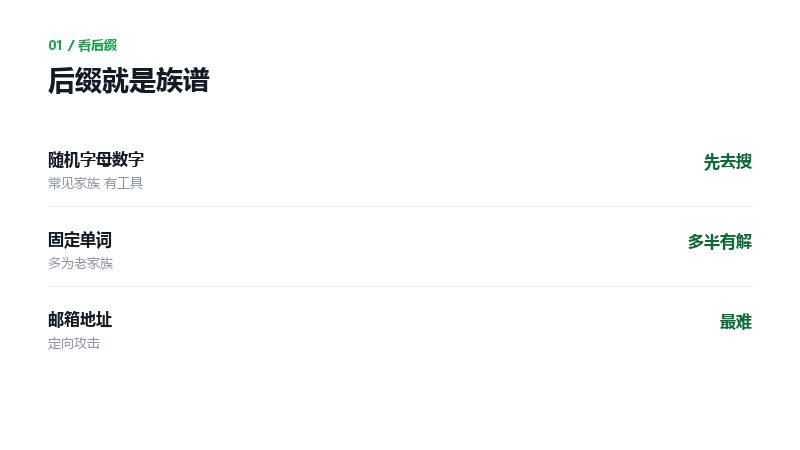
不同后缀对应不同病毒家族
01后缀名能看出是哪一族
文件名的最后一段就是线索。有的是纯字母加数字的随机串,有的是固定单词,有的是邮箱地址。每种对应一个家族,家族决定了有没有解药。
把后缀抄下来去搜,重点看两件事:有没有公开的解密工具,以及这个家族用的是不是已经被破解的加密实现。这两条决定后面所有选择。
同时看有没有留下说明文件,通常是 txt 或者 html,里面写着联系方式、赎金金额、付款期限。这些信息对判断家族很有用。
说明文件先复制一份到别的机器上,别在原地打开,有些文件带宏。
02断网别重启
病毒加密完还在跑的时候,重启可能触发二次加密,或者让内存里的密钥彻底消失。有些家族的解密工具就是要从内存里捞密钥。
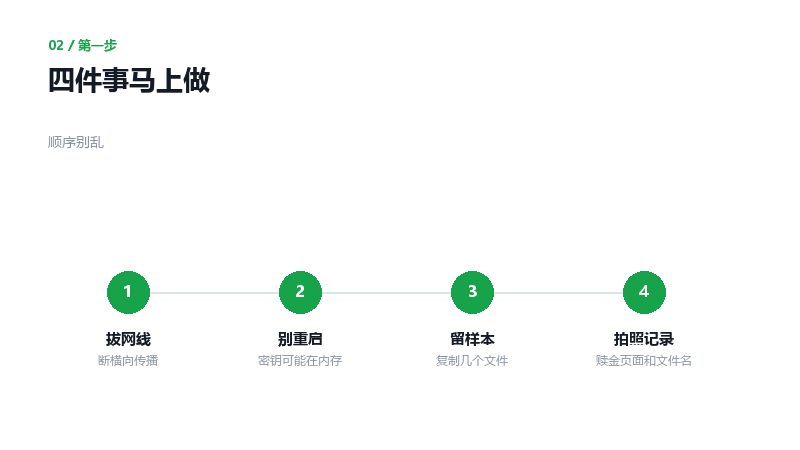
断网、别重启、留样本、拍照记录
拔网线、关无线,先断掉横向传播。局域网里其他机器也要断,这类病毒会扫共享目录,一台中招整层楼的文件都可能被加密。
03付钱能不能拿回
能拿回的比例比宣传的低。付了钱对方不回复、给的工具解不开、只解开一部分,这些情况都常见。
更要紧的是,付钱等于告诉对方这台机器有价值,二次攻击的概率会上升。有些家族收了钱还会再加密一遍。
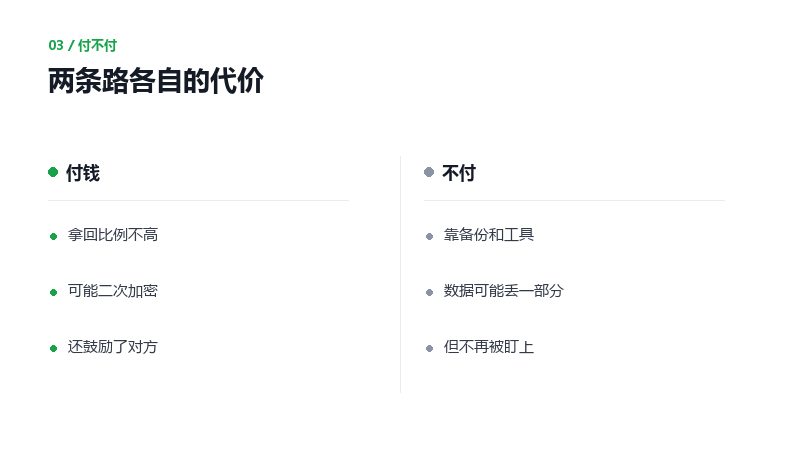
付与不付,两条路的代价
真要付,先想清楚三件事:数据是不是非它不可、有没有别的副本、这笔钱能不能走账。三个里有两个答不上来,就别付了,把钱花在事后加固上更值。
04备份里可能还有干净的
加密通常只影响挂载的盘和共享目录,离线的移动硬盘、没插的备份盘、云端的旧版本,往往还留着。
网盘的历史版本尤其值得看。同步客户端在加密的时候会把新版本传上去,但三十天内的旧版本还在,翻到加密之前那一版下载回来。
| 备份放在哪 | 还能不能用 | 怎么取 | 注意什么 |
|---|---|---|---|
| 离线移动硬盘 | 最干净 | 直接拷回来 | 别先插在中招的机器上 |
| 网盘历史版本 | 三十天内有效 | 翻到加密前那一版 | 别同步覆盖 |
| 另一台电脑的副本 | 干净 | 局域网拷贝 | 先杀毒再打开 |
| 系统还原点 | 只能还原系统 | 个人文件不在里面 | 别指望 |
| NAS 快照 | 看快照策略 | 按时间点挂载 | 先断NAS的写权限 |
取备份的顺序:先离线,再云端,最后局域网。取的时候全程别再连回中招的机器。
05解密工具有没有用
公开的解密工具只对特定家族有效,而且要求文件被完整加密、没有被二次修改。用之前先拿几个文件试,别一上来就整盘跑。
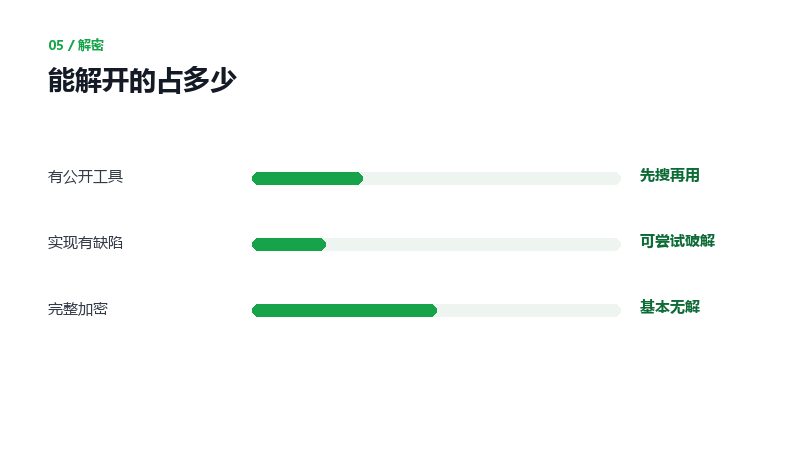
能解开和不能解开的比例
还有一种取巧的办法:如果加密时文件太大没被处理完,视频和压缩包可能只剩头部被加密,剪掉头部还能播一部分。这种修复工具网上有现成的。
06还有两个常被追问的
重装系统能不能把文件救回来
不能。重装只清系统盘,被加密的文件还是加密状态,而且重装过程会覆盖一部分数据,反而更难处理。
公司电脑中招了要不要报警
要。报案记录是后面走保险、走合规流程的依据,也能拿到一些处置建议。别自己删文件,先保留现场。
断网、别重启、留样本、看后缀。有公开工具的族群不用花钱,没有的也别急着付,备份里往往还有干净的。