电脑恢复下载
 首页
 资讯
电脑中毒文件被加密怎么办,加密的文件还能不能解开
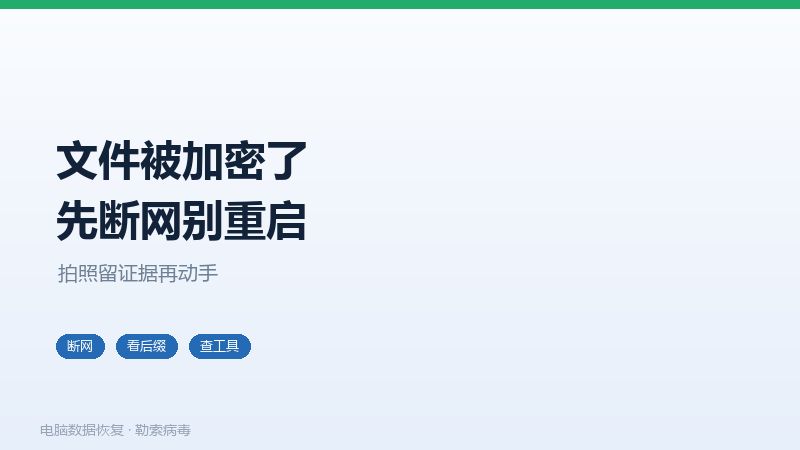
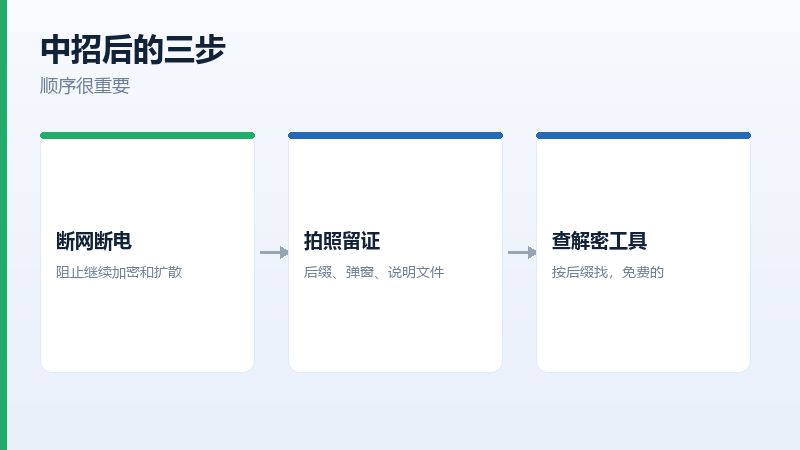
打开文件夹,文件名后面多了一串奇怪的后缀,文本文件打得开但全是乱码,桌面多了个说明文件要你付钱。到这一步,先做一件事:拔网线,关 Wi-Fi。病毒可能还在加密,也可能在内网横向扩散。
然后别急着重启。重启可能让内存里的密钥彻底消失,也可能触发病毒更彻底的破坏。先拍照,把弹窗、文件名后缀、说明文件都拍下来,这些都是后面判断的依据。
先判断是哪一种
看文件后缀。每个勒索家族有固定的后缀,比如 .lockbit、.phobos、.basta,后缀就是它的身份证。搜一下这个后缀,能查到是哪个家族、有没有公开的解密工具。
再看说明文件的名字和内容。有的会写家族名、联系方式、赎金金额和倒计时。这些都拍下来,交给专业的人看,比自己瞎试强。
别按说明里的链接去联系。多数是钓鱼,付了钱也解不开,还会被二次勒索。
哪些有机会解开
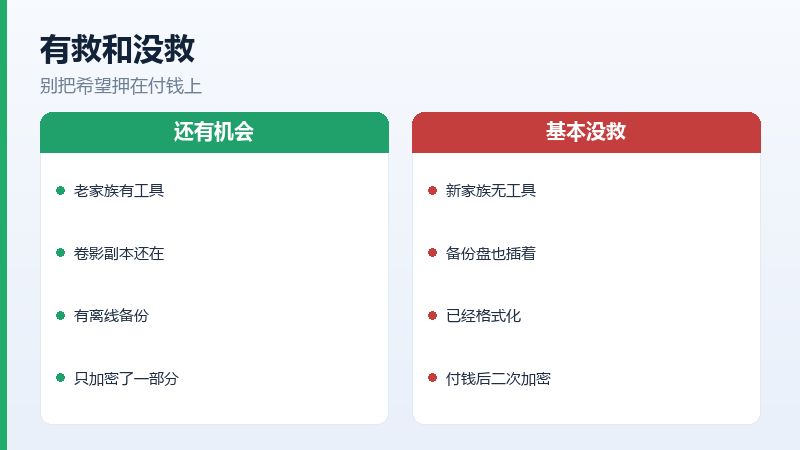
分三种。第一种是老家族,密钥算法有缺陷,安全厂商做出了免费解密工具,这种直接能解。第二种是新家族,暂时没工具,但数据还有备份,直接恢复备份就行。第三种是没工具也没备份,只能等,或者放弃。
查工具有个正经渠道,No More Ransom 这个项目,按后缀或者样本哈希搜,能用的工具都在上面,免费。国内几家安全厂商也有类似的解密工具页,按家族名找。
中招之后最常问的
付了赎金能解开吗
不一定。公开数据里能完整恢复的不到一半,还有付完被加价的。而且付款渠道本身可能涉及违法,个人用户不建议走这条路。
文件后缀变了是不是就没救了
不一定。后缀只说明是哪个家族,能不能解要看这个家族有没有被攻破。先去查工具,查不到再做镜像留样本,别急着格式化。
几种情况对一下
| 你遇到的 | 能不能解 | 该做什么 |
|---|---|---|
| 后缀是已知老家族 | 有免费解密工具 | 按家族名找工具,先试样本 |
| 后缀是新型家族 | 暂时没有 | 留样本,等工具,先恢复备份 |
| 卷影副本还在 | 能直接恢复 | 右键属性,以前的版本 |
| 有离线备份 | 能恢复 | 先断网,再从备份倒回 |
| 只加密了部分文件 | 看家族 | 停止写入,做整盘镜像 |
表里第三行的卷影副本值得试。Windows 的卷影服务会留系统还原点,有的病毒会顺手删掉,有的顾不上。中招后第一时间看还能不能恢复上一版本,右键文件属性,以前的版本选项卡。
能不能付赎金
不建议。公开的统计里,付了钱能完整拿回数据的比例不到一半,付完之后被二次勒索的也不少。更麻烦的是,付钱等于告诉对方这台机器有油水,后面还会来。
真有业务停摆、损失按小时算的,那是另一套决策,得走公司流程、报警、找专业谈判的。个人用户别碰这条路。
重装之前先留证据
决定重装了,也别直接格式化。先把被加密的文件挑几个样本留下来,压缩打包放 U 盘,尤其是文档和数据库文件。以后出了新的解密工具,还得靠这些样本验证。
整盘做个镜像更稳。病毒样本、加密后的文件、日志,都在镜像里,事后分析或者报案都用得上。这一步花一两个小时,比事后什么都拿不出来强。
怎么防下一次
- 备份盘别常插。勒索病毒会加密所有能访问到的盘,包括移动硬盘和网络共享
- 邮件附件和破解软件是两个主要入口,来路不明的 exe 一律不点
- 系统补丁及时打,尤其是远程桌面和 SMB 的漏洞
- 重要目录开卷影副本,多一层兜底
这四条里最有效的还是第一条。见过太多人,电脑中了,备份盘也插着,两份一起没了。