
 电脑恢复下载
 首页
 资讯
电脑中了勒索病毒文件被加密怎么办_加密文件恢复与止损处理步骤
一句话答案:勒索病毒用的是"对称加密 + 公钥"的组合,被加密的文件本身没法直接还原;但只要手上有离线备份,或者这个家族已经被安全厂商攻破,就能不花一分钱把数据拿回来。发现中招后的第一件事不是装杀毒软件,而是立刻断网——它正在顺着局域网共享盘,一台一台地加密下去。
下面按"确认是不是真中招 → 加密为什么这么快 → 止损五步 → 四条恢复路径 → 为什么别付钱 → 解密工具怎么用 → 事后怎么加固"的顺序讲。正在中招的,可以直接跳到第三节。
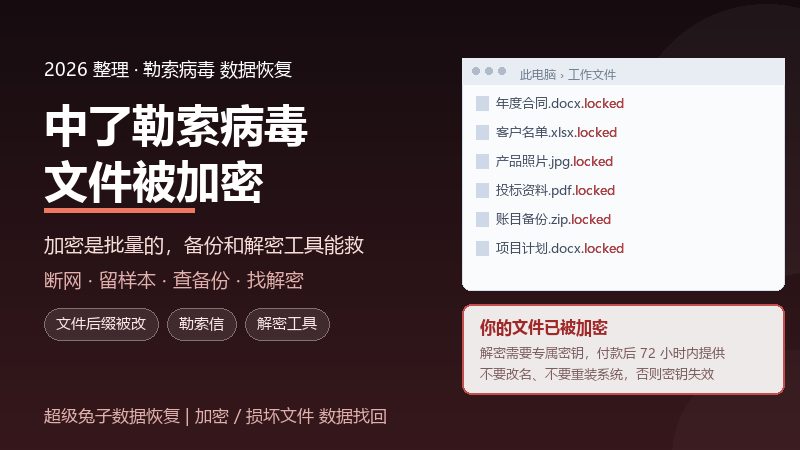
一、四步确认:是不是真的勒索病毒
文件打不开的原因很多:断电导致的文档损坏、硬盘坏道、甚至是某个软件把文件锁住了。先确认性质,再决定花多少钱、走哪条路,别一上来就重装系统——重装会顺手清掉仅有的线索。
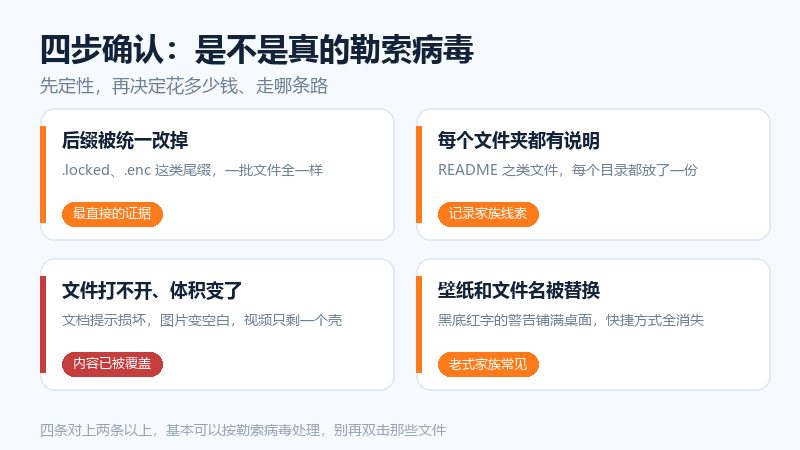
四条里对上两条以上,基本可以按勒索病毒处理。这时候要做的第一件事是停止双击那些文件:加密后的文件再打开,只会让系统尝试调用已经不存在的内容,个别家族还会借打开动作重写文件头,把最后的恢复希望也掐掉。
二、加密是怎么在十几分钟里做完的
很多人以为病毒是"一个一个文件慢慢加密",所以关机就来得及。实际情况是流水线作业:程序先用 AES-256 把文件内容成块加密(现在的 CPU 有 AES-NI 指令集,单核每秒能处理上百 MB),再用病毒内置的 RSA 公钥,把这个 AES 密钥加密后写进文件尾部或单独的密钥文件。
这个设计解释了两件让人绝望的事:一是快,几十 GB 的文档和照片,十几分钟就能清完;二是删掉病毒也没用,因为解开文件需要的私钥从头到尾就没进过你的电脑,它只在攻击者的服务器上。
也正因为如此,能救你的不是"更强的杀毒软件",而是三种东西:加密发生之前就存在的备份、系统留下的历史版本、以及安全厂商已经拿到的解密密钥。除此之外的路,基本都是碰运气。
三、第一时间该做的五件事
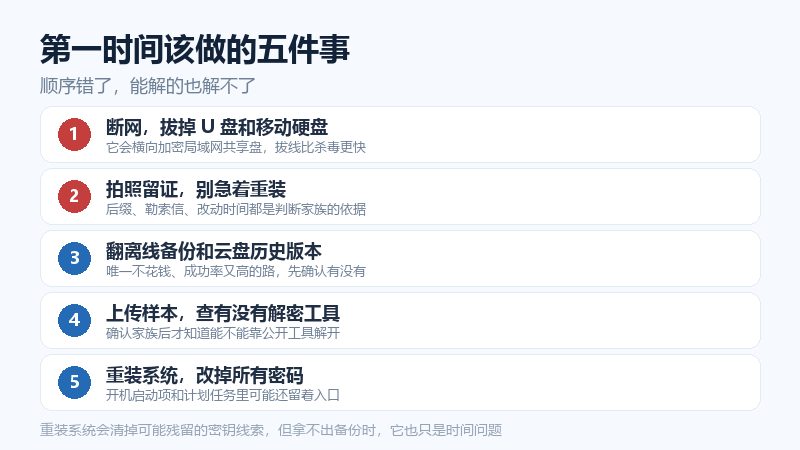
- 断网,拔掉所有 U 盘和移动硬盘。网线拔掉、Wi-Fi 关掉,共享文件夹和 NAS 是重灾区。插着的移动硬盘会被顺带加密,拔掉它就等于保住了一份没被波及的数据。
- 拍照留证,先别重装。把勒索信、文件后缀、被改动的时间完整拍下来。这些是判断家族的依据,也是后面找解密工具、报案的凭证。
- 翻一遍离线备份和云盘历史版本。网盘的"历史版本""回收站"里往往还留着加密前的文件,这是唯一不花钱又成功率最高的路,值得优先花二十分钟确认。
- 拿样本去查有没有解密工具。把勒索信或一个加密后的小文件上传到公开的识别站点,确认家族之后,才知道能不能靠现成工具解开。
- 重装系统,改掉所有密码。包括网银、邮箱、社交、以及各类网站。病毒常靠保存的浏览器密码继续扩散,改密码这一步比杀毒更关键。
顺便说一个常被争论的问题:要不要直接关机?断电式关机(拔电源、长按电源键)确实能立刻中断加密,但内存里可能残留的密钥线索也会一起丢失,事后取证和排查会变难。普通家用场景下,先断网、再拔盘的收益远大于纠结关机方式;如果是公司设备,按 IT 部门的流程走,别自己动手。
四、四条恢复路径,按顺序试
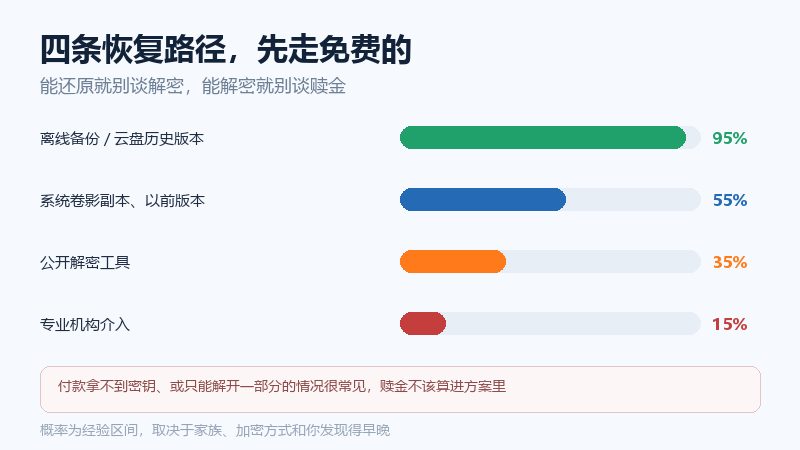
顺序很重要:能还原就别谈解密,能解密就别谈赎金。四条路的门槛和代价差别很大,先用半小时把前两条确认清楚,再考虑后面两条。
| 路径 | 前提条件 | 花费 | 主要局限 |
|---|---|---|---|
| 离线备份 / 云盘历史版本 | 事先有备份,且备份没被同时加密 | 0 | 备份常挂同一台机器,容易被一起加密 |
| 卷影副本 / 以前的版本 | 系统保护开着,且病毒没删掉快照 | 0 | 多数新家族开工第一步就清空卷影 |
| 公开解密工具 | 家族已被攻破,或拿到了主密钥 | 0 | 只覆盖部分老家族,新家族基本没有 |
| 专业机构介入 | 部分文件未被加密,或存在密钥线索 | 数千至上万元 | 不承诺成功,也不能凭空解出加密内容 |
还有一条容易被误解的路:用数据恢复软件扫。它对"被删除、被格式化"的文件有效,但对被加密的文件基本无效——文件内容已经被换成密文,扫描只能看到一个结构完整、内容全乱的壳。所以看到"一键解密勒索病毒"的软件广告,基本可以直接跳过。
五、为什么不该付赎金
三个理由,按现实程度排序。
第一,付了不一定给。收了钱不给密钥、或者只给一部分的情况并不少见,尤其是通过中间人交易的中小家族——你付的那笔钱,很多时候只是买了一个"再等等"。
第二,给了也未必能全解。加密过程如果中途被中断、文件正在被写入时就被加密、或者密钥只覆盖了部分目录,解出来的文件会有一半是坏的。尤其是数据库、虚拟机镜像这类大文件,损坏概率明显更高。
第三,钱会变成下一个病毒。赎金是这条产业链唯一的收入来源,付款等于给下一轮攻击提供资金。这不是道德说教,而是很实际的一点:你付的这笔钱,最终会变成针对同行业、同一批联系人更精准的攻击。
六、公开解密工具怎么用
思路是"先认家族,再找钥匙"。勒索病毒不是一种病毒,而是几百个不同团伙的作品,加密算法和密钥管理方式各不相同,所以通用解密器基本不存在,能解的永远是特定的某几个家族。
第一站是公开的样本识别站点,把勒索信或加密后的小文件传上去,它会返回家族名称和"有没有可用解密器"。第二站是安全厂商联合建立的免费解密库,按家族名检索,下载对应工具后先在副本上试,别直接对着原文件跑。
有两个坑要避开:一是号称"万能解密"的付费软件,绝大多数只是把免费工具包了一层壳;二是来路不明的解密器,第二波加密往往就是伪装成解密工具送进来的。工具只从厂商官网和上述公开库下载,这一条别妥协。
如果文件本身已经损坏(比如加密中途断电),那就属于文档修复的范畴了,可以参考Word 文档打不开的修复顺序,先判断是结构坏了还是内容没了。
七、恢复之后,怎么不再中一次
中过一次的机器,重装只是清掉表面。要断掉复发的可能,得看它是从哪个口进来的——绝大多数是三条:远程桌面弱口令被爆破、钓鱼邮件附件、破解软件和激活工具。
对应三条加固动作:远程桌面不要直接暴露在公网,必须用就改高位端口、加白名单、开双因素;邮箱里的压缩包和宏文档默认不点;软件只从官网和应用商店装。Windows 自带的"受控文件夹访问"值得开,它能让陌生程序无法改写文档目录,挡住相当一部分加密行为。
最后是备份。真正管用的备份必须满足三个条件:离线或不可变(拔下来的移动硬盘、断开的 NAS)、不止一份、定期验证能还原。只挂在同一台电脑上的"备份盘",在勒索病毒面前等于没有——它加密文件时,会连盘符一起扫。
八、常见问题
文件被加密后,用数据恢复软件还能扫出来吗
扫得出文件名,扫不出内容。被加密的文件结构还在,目录项也没被删,所以软件能看到"有这么个文件",但里面的字节已经是密文。真正还有价值的场景是:加密过程中有些文件被跳过、或者被病毒删除的原文件还留在盘上,这部分能扫回来。
付了赎金能拿到密钥吗
不能保证。有拿到的,也有付完就被拉黑的,还有拿到密钥但只能解开一部分的。这笔钱一旦付出去就没有追索渠道,所以只在自己完全无法承受损失、且没有备份的极端情况下才会被提及,而且不该被当成方案。
电脑已经关机放了几天,现在开机还来得及吗
加密在关机前就已经完成了,再开机不会让情况变好,也不会变差多少——但开机后病毒可能仍在自启动项里,继续加密剩下的文件。所以再次开机前,先断网、并把重要数据盘拆下来或改成只读挂载。
只有一部分文件被加密,其余还能用吗
能用的先用起来,但别在同一台机器上继续工作。未加密的部分说明加密被中断了(断电、进程被杀、或者病毒跑完了目标列表),这台机器仍然不可信,先把数据拷到干净介质上,再处理系统。
公司电脑中了,要不要先自己处理
先上报。企业环境里通常有域控、共享盘、备份策略和应急预案,自己动手重装很可能破坏取证线索,也会让 IT 误判扩散范围。唯一该自己做的是断网,然后交给负责的人。
把加密文件删掉重装系统,数据就彻底没了吗
是。删掉之后空间会被新数据覆盖,连"以后拿到密钥再解"这条路也断了。所以在确认备份和密钥都没有之前,把加密文件原样留着,哪怕它现在打不开——它是你唯一还握在手里的东西。