 电脑恢复下载
 首页
 资讯
电脑中毒文件被加密?先留样本再谈解密
桌面上的文件全变成了奇怪的后缀,还多了一个文本文件,里面写着要付多少钱。这种场面,第一件事是拔网线,不是重装系统。
01先断网再看后缀
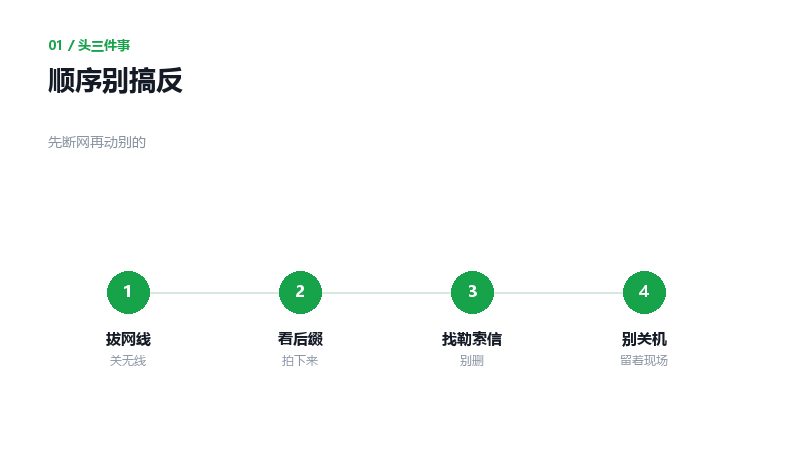
断网之后的头几步
拔网线、关无线。勒索病毒会横向感染局域网里的其他机器,一台中招,整个办公室跟着完。
然后看后缀。文件名后面多出来的那串字母,基本就是病毒家族的身份证。
再看根目录有没有勒索信。文件名常见的是 READ_ME、HOW_TO_DECRYPT,里面写着联系方式和赎金金额。
把这两样拍下来,别急着删。删了等于把线索扔了。
02后缀对应哪一族
| 后缀的样子 | 说明什么 | 怎么处理 |
|---|---|---|
| 固定一串字母 | 老家族 | 查公开解密工具 |
| 每次都不一样 | 新变种或定向攻击 | 留样本做分析 |
| 不改后缀只加密 | 隐蔽型 | 看文件头判断 |
| 后缀加邮箱地址 | 要求联系的变种 | 别联系,先留证 |
后缀只是线索,能不能解要看家族和密钥,别看到有工具就乱试,试错也可能破坏文件。
后缀是随机的、每次都不一样,那多半是新变种,或者是有针对性的攻击。这类基本只能等公开工具,别信网上小广告说能解。
后缀固定、全网一样,说明是老家族,公开的解密工具可能已经有了。
还有一类不改后缀,只把文件内容加密,文件大小变大一点点。这种最难判断,要看文件头。
拿到后缀之后,去查公开的解密工具库,能对上就用,对不上再想别的办法。
03留样本是为了什么
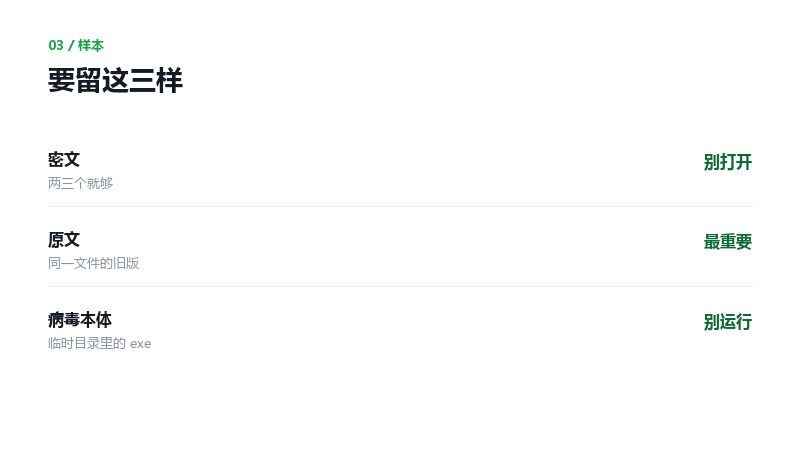
三样样本怎么留
第一样,加密后的文件,留两三个,别打开。第二样,同一个文件加密前的版本,哪怕是很久以前的备份。
一对样本,一个原文一个密文,是分析加密方式的基础。只有密文,研究的人也没法下手。
第三样,病毒本体。有些变种会把自身留在临时目录里,扩展名是 exe 或者 tmp,找到之后压缩存起来,别运行。
这三样打包,交给能做分析的人。有了样本,才有解的可能,没有样本连问都没法问。
04为什么不建议付赎金
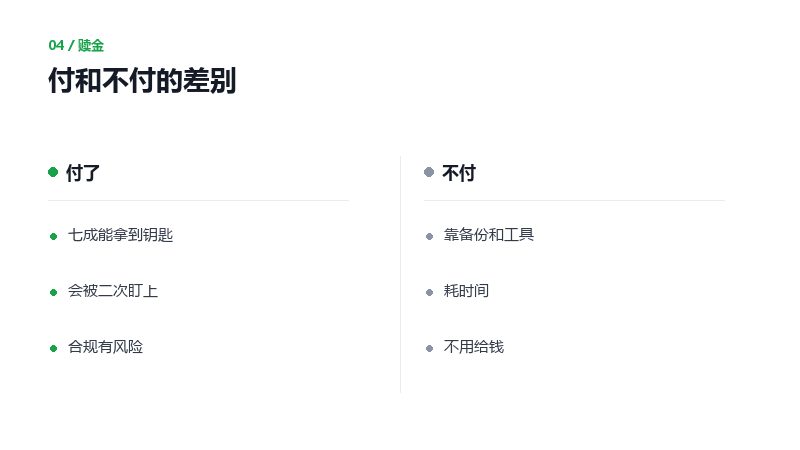
付赎金的三个结果
付了能拿到密钥的,大概七成。剩下三成里,一部分是钱付了对方不理,一部分是密钥给了但解不开。
更大的问题是,付钱等于告诉对方这台机器值钱。第二次、第三次加密的概率不低。
还有一层,付赎金在某些场合涉及合规问题,公司环境里尤其要注意。
真没办法的时候,也是先找专业的人评估,别自己在页面上点来点去,点错一步文件可能就彻底废了。
05干净的备份在哪找
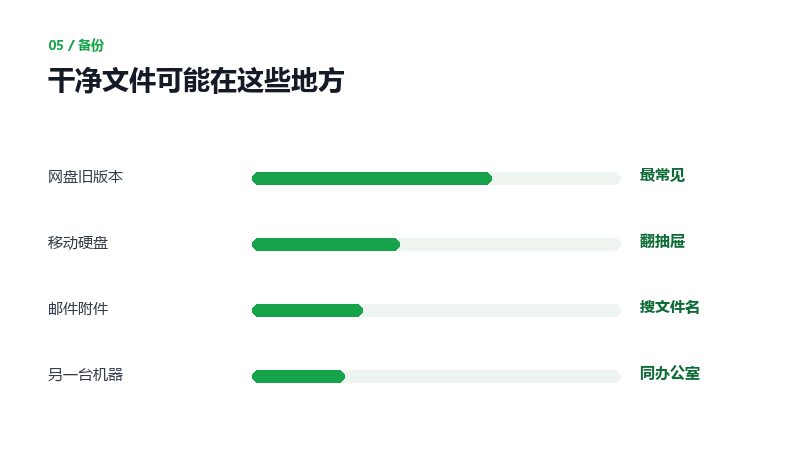
四处可能有干净备份
网盘的回收站和历史版本。同步过的文件,云端往往留着加密前的版本,这是最容易被忽略的一条。
移动硬盘和 U 盘。很多人有备份,只是忘了。翻一遍抽屉。
邮件附件。发给客户、发给同事的版本,在邮箱里躺着。
其他机器。台式机中招,笔记本上可能有同一份文件的旧版。
06三个绕不过去的问题
重装系统能把病毒清掉吗
能清掉,但文件还是加密的。重装只是让机器能用,被加密的文件得另外处理。
杀毒软件能解密吗
不能。杀毒软件能拦住一部分变种,已经加密的文件它解不开,别在这上面浪费时间。
文件能恢复出厂那样还原吗
不能。加密是数学运算,改的是文件内容。恢复软件找的是删除的文件,跟这个不是一回事。
样本决定能不能解。后缀、勒索信、一对加密前后的文件,这三样留全,才有机会用现成工具解。