 电脑恢复下载
 首页
 资讯
电脑中了勒索病毒文件被加密_先断网再看后缀
早上开机,桌面上的文件全变成了一串乱码加后缀,还多了个 txt。第一反应是关机。其实该先拔网线,关机反而可能让加密程序把没处理完的部分留成半残。
01第一步是拔网线
中毒后的四步处置
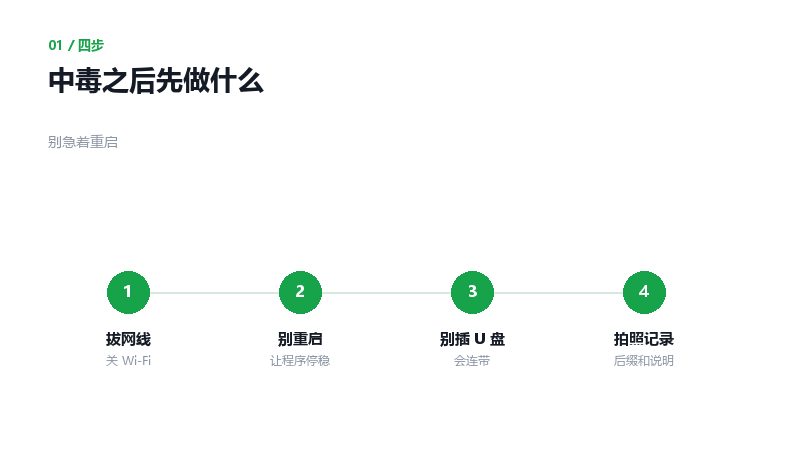
拔网线,关掉 Wi-Fi。有些家族会在局域网里横向传播,连着网就是在给隔壁机器送。
别急着重启。加密程序跑到一半被强制中断,很多文件会变成写了一半的状态,比完整加密更难处理。
也别插 U 盘。U 盘一插,可能连带被加密,本来干净的备份也脏了。
拔完网线再慢慢看,桌面上的勒索说明文件叫什么名字,内容写了什么。
拿手机把屏幕拍下来。后面查资料、报案、找公司,都要用到这些信息。
硬盘灯还在闪,说明程序在写。这时候拔电源比慢慢关机稳妥,长按五秒断电,别走正常关机流程。
断完电把盘挂到别的机器上看,能读出来的那些文件立刻拷走,剩下的慢慢想办法。
02后缀告诉你是哪个家族
后缀对应的几种家族特征
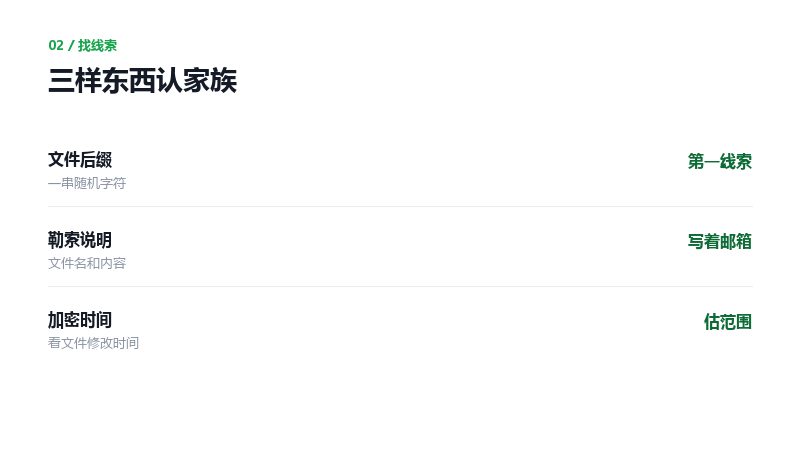
加密后的文件通常带一个后缀,比如 .locked、.encrypted 或者一串随机字符。这个后缀是识别家族的第一条线索。
再看勒索说明的文件名和内容。有的会写明家族名、联系邮箱、付款方式和期限。
拿着后缀去查公开的解密工具库,有的家族早就被破解,能免费解。
注意别在中毒的机器上查。用另一台干净的电脑或者手机查,别给病毒再连一次网的机会。
查的时候看发布日期。同一家族有多个变种,去年的解密工具对今年的版本可能无效。
03能不能解密
三种结局的对比
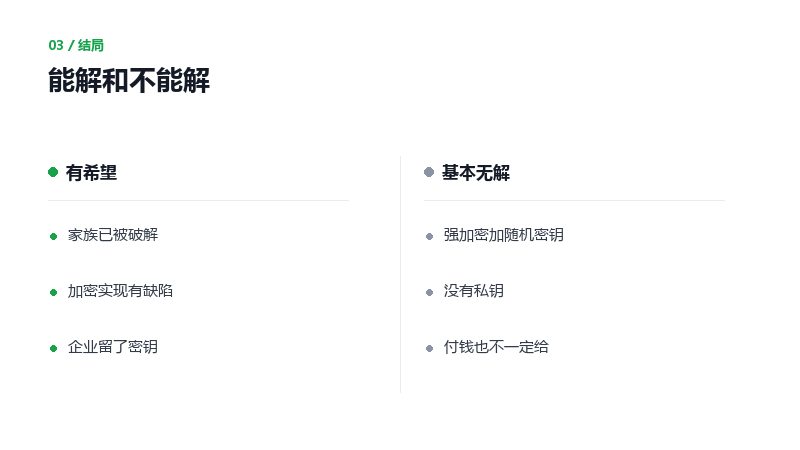
能解的情况有三种:家族已被公开破解;加密实现有缺陷,密钥能反推;企业环境里留了密钥或者日志。
不能解的情况更多。强加密加随机密钥,没有私钥就是数学上打不开。
网上号称能解密的,先看要不要先付钱。要预付的一律别信。
有些公司做「数据恢复」而不是解密,思路是从残留的临时文件、卷影副本、缓存里捞未加密的版本。这条路的成功率不高,但不用付赎金。
报价前问清楚:是解密还是捞残留。前者要看家族,后者只看还剩多少没被加密。
04备份里还有没有干净的
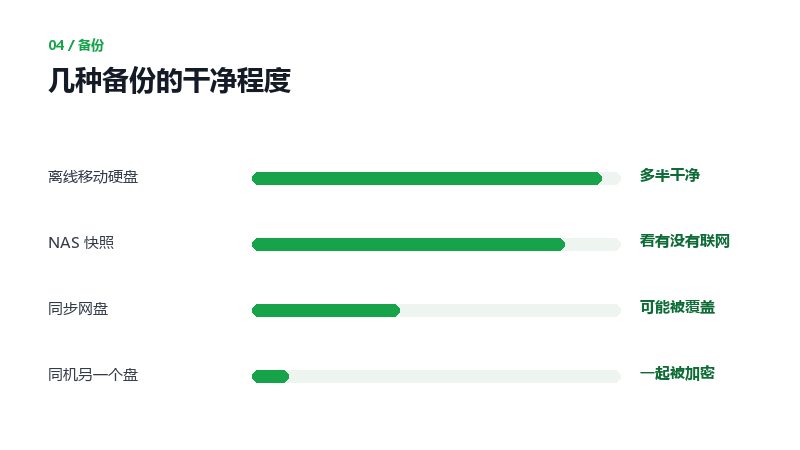
几种备份的可用程度
先看离线备份。移动硬盘、NAS 快照、磁带,只要没连着网,多半是干净的。
联网的备份要小心。同步网盘里的文件可能已经被加密版本覆盖,回收站和版本历史里还能翻到旧的。
卷影副本有时还在。攻击者常常会删掉,但不是每次都删干净,翻一下「以前的版本」。
备份恢复之前,先把中毒的机器重装。系统里可能还留着入口,恢复了也会再中一次。
05别付赎金的三条理由
付了也不一定给密钥,这是最常见的。收了钱消失的比给密钥的多。
付钱等于承认这门生意能赚钱,下次还会盯着你。
有些国家的制裁名单会让付款本身变成违规行为,企业环境尤其要注意这一条。
企业还得加一句:先报案。很多理赔和合规流程都要求有报案记录,事后补不了。
06还有两个常被追问的
只加密了一部分文件是怎么回事
程序还在跑,或者中途被中断。剩下的部分赶紧拷出来,别等它跑完。
重装系统能不能清干净
能。但别忘了检查其他分区、U盘、NAS,入口常常不止一处。
断网、看后缀、找备份,三件事按顺序做。赎金能不能换来解密,谁也保证不了。