 电脑恢复下载
 首页
 资讯
电脑中了勒索病毒文件被加密-先断网别付钱
文件变成一堆带奇怪后缀的东西,桌面上多了个 txt,写着要比特币。这时候最该做的是拔网线,不是重装系统,也不是急着找人付钱。
01第一步是断网
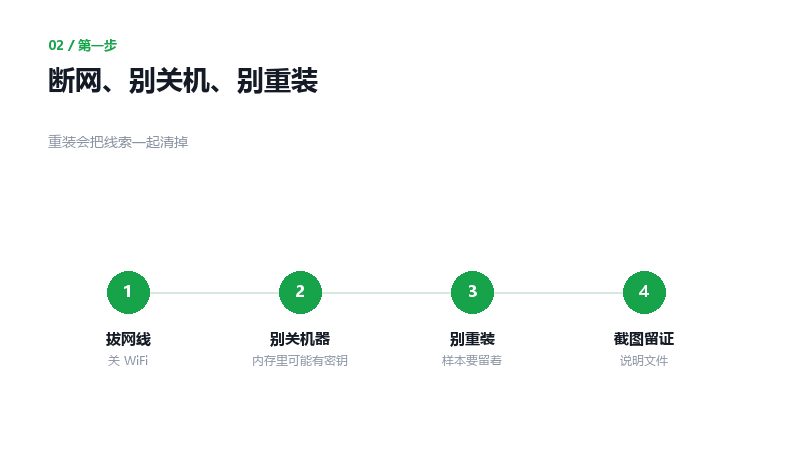
拔网线、关 WiFi。勒索病毒加密完本机,通常会顺着网络找共享目录、找其他机器,速度很快,一个局域网几十分钟能全加密。
断网之后别关机。有些病毒的内存里还留着密钥,关机就丢了。让机器保持开机、断网状态,等专业的人来看。
先断网,再谈别的
也别急着重装。重装会格式化系统盘,把病毒样本、日志、可能的密钥一起清掉。这些东西是后面判断能不能解密的唯一线索。
02看后缀认家族
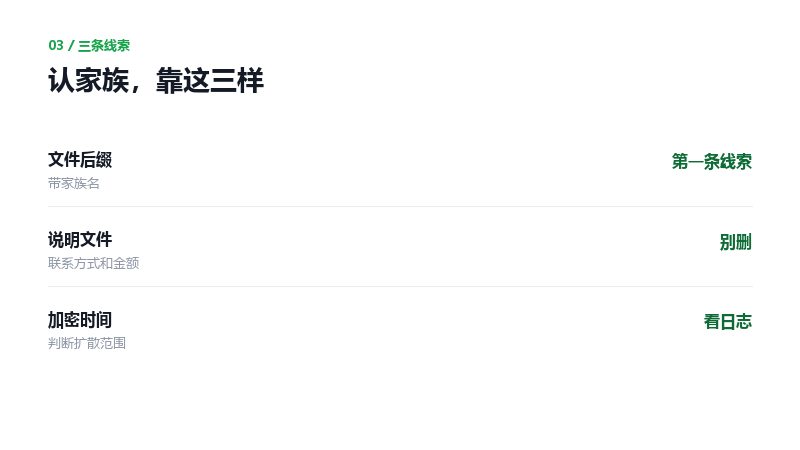
被加密的文件,后缀通常带着家族的名字,比如 .lockbit、.phobos、.makop。这个后缀是判断能不能解密的第一条线索。
桌面上那个说明文件也别删,里面通常有联系方式、赎金金额、付款地址。截图存下来,这些是做溯源和报案的材料。
后缀是第一条线索
把后缀、说明文件内容、加密时间记下来,去专门的反病毒厂商网站查。多数大厂有免费的识别工具,上传一个加密后的小文件就能判断家族。
03别付赎金的三个理由
付了也不一定给密钥。这类团伙收了钱不给解密工具的比例不低,尤其在追踪压力大的时候,他们直接跑路。
付钱等于鼓励继续做。这个道理很多人知道,但轮到自己的时候还是想试。实际数据是,付过钱的机构里,相当一部分又被二次勒索。
付钱本身有风险。对方给你的解密工具可能带后门,解密过程中可能再加密一次。拿到工具之前,先把加密文件做一份镜像备份。
04哪些情况有免费工具
| 家族类型 | 有没有免费解密 | 怎么判断 | 先做什么 |
|---|---|---|---|
| 老家族已公开 | 有 | 后缀和样本能对上 | 找官方工具 |
| 有实现漏洞的 | 部分有 | 厂商网站查得到 | 跑解密脚本 |
| 新出现的家族 | 没有 | 查不到任何记录 | 靠备份和残留 |
| 改了后缀的变种 | 看母体 | 说明文件里的联系方式 | 先做镜像备份 |
判断家族之前别重装、别格式化,样本没了就什么都查不到。
表里前两种是运气好的。老家族、已经被研究透的家族,厂商会放出免费解密工具,直接跑就行,不需要密钥。
新家族基本没有。这类病毒用的加密算法没有实现漏洞,除了拿到私钥,理论上解不开。这时候只能从备份里恢复,或者从残留文件里捞。
05数据还能怎么救
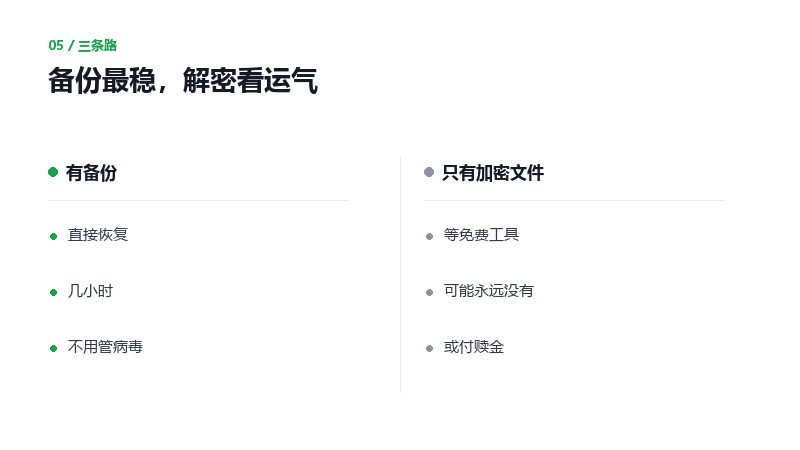
影子副本。Windows 的卷影复制如果没被删,可以用工具把之前的版本挂出来。很多病毒会专门删掉影子副本,但漏删的情况不少。
备份。这是唯一稳的路。有离线备份或者云备份的,直接恢复,加密的东西不用管。
三条路,备份最稳
残留。病毒加密时会有一些文件没被处理,比如正在被占用的、放在回收站里的、临时目录里的。这些能捞出来一部分。先捞残留,再谈解密,顺序别反。
06处理完之后
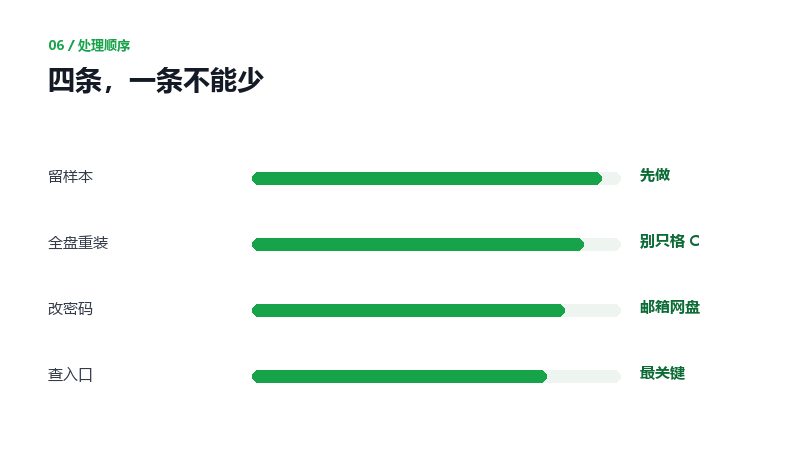
把加密文件整体拷到移动硬盘
留着,别删
重装系统
全盘格式化,别只格C盘
改所有重要账号的密码
尤其是邮箱和网盘
查一下是怎么进来的:弱口令、远程桌面、还是钓鱼附件
四条,一条不能少
第四步最关键。不查清入口,重装完过两周还会中一次。远程桌面暴露在公网、用 123456 当密码,是这类事件最常见的入口。
07还有两个问题
付了钱多久能给密钥
快的一两天,慢的一周,也有拿了钱不回话的。这段时间里文件不能动,动了对方可能拒绝处理。
报警有用吗
有用,至少能备案。涉及金额大的、公司数据被加密的,报案之后有专门的力量跟进,也能拿到一些解密资源的渠道。
先断网、留样本、看后缀查家族。有免费解密工具的先用工具,没有的再谈数据,付钱这条路放在最后。